全球广泛使用的网站编程语言PHP曝出两项严重安全漏洞,新加坡网络安全局发布公告,建议受影响的用户和系统管理员立即更新至最新版本,并呼吁各机构展开系统排查。
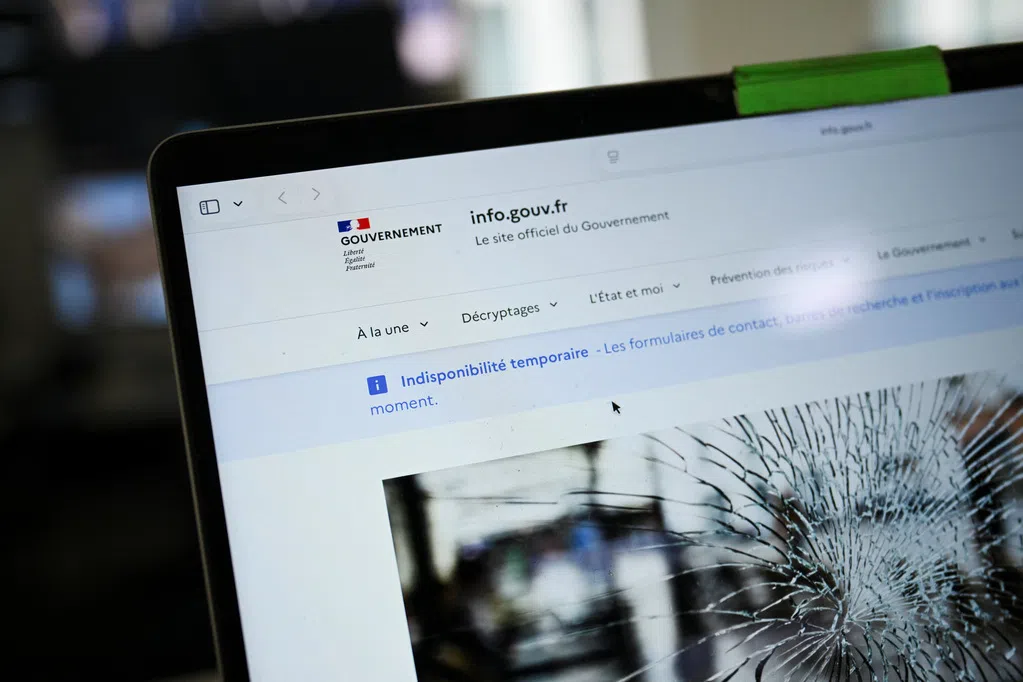
根据路透社、法新社等外媒报道,受此次PHP安全漏洞影响,包括欧洲及其他地区的多个政府机构和企业,星期三(10月21日)紧急关闭网站。
新加坡网络安全局星期三晚上在官网发布公告指出,PHP是一种在众多网站和网络应用中广泛使用的脚本语言,此次曝出的漏洞影响了PHP的所有版本。
目前,PHP官方已发布安全更新,以修复编号为CVE-2026-109618和CVE-2026-109619的严重漏洞。这两个漏洞在通用漏洞评分系统(CVSS v4.0)中,在满分10分的情况下,均高达9.2分。
网安局指出,若被有心人成功利用这些漏洞可能导致严重后果。其中,CVE-2026-109618属于内存不足(out-of-memory)漏洞,可能允许未经身份验证的远程攻击者在受影响的系统上执行任意代码;CVE-2026-109619则属于“释放后使用”(use-after-free)漏洞,可能允许未经身份验证的远程攻击者在受影响的系统上执行任意代码。
为此,网安局强烈建议受影响产品的用户和管理员,立即将系统更新至最新版本。如果相关产品无法立即更新,管理员应参考PHP官方指南,采取临时缓解措施,以降低特定攻击路径带来的风险。
网安局也建议各机构立即排查旗下运行任何PHP版本的系统,并优先为面向互联网的系统安装安全补丁。
当局提醒,即使部分机构的主网站并未采用PHP编写,管理员也应进一步检查网站服务器上是否安装了PHP,包括排查第三方应用或组件可能使用PHP的情况。各机构也应持续关注PHP官方指南,以获取最新消息。


