韩国金融业近期接连遭黑客攻击,调查确认攻击者使用了由中国网络安全工程师开发的人工智能(AI)自主渗透测试工具“ARTEX AI”。目前至少七家金融公司受害,约6万8000名客户及员工个人信息外泄。
同时,韩国两座大型教会也疑遭AI辅助攻击,引发外界对AI降低黑客技术门槛、扩大网络攻击范围的担忧。
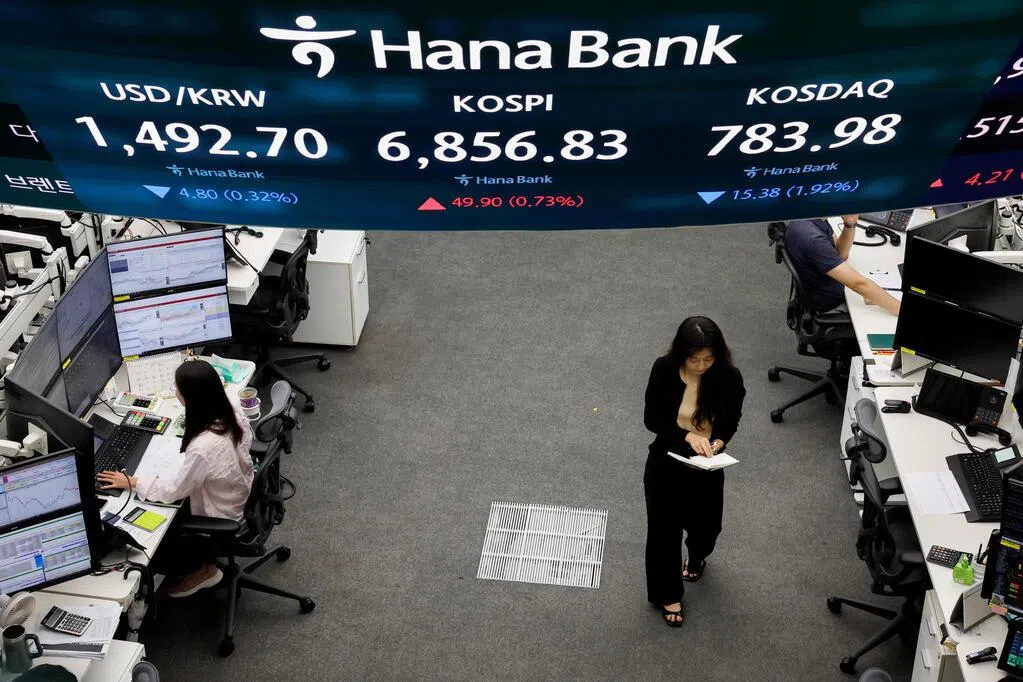
韩国警方目前正调查新韩银行、KB国民银行、韩亚银行等七家金融公司遇袭事件。
警方分析金融监督院提供的28个攻击源头IP地址后发现,相当一部分疑似通过虚拟专用网络(VPN)等隐藏真实位置。相关IP分布在美国、日本、德国等约12个国家,但并不代表攻击者实际所在地。
警方尚未锁定嫌疑人,正通过国际合作追踪攻击路径。
韩国金融安全院相关人士说,通过反向追踪最先报告事故的新韩银行日志及攻击IP,确认发现使用ARTEX的痕迹。不过,他强调,AI并非在无人干预下自行发动攻击,而是黑客借助AI工具实施攻击。
此次攻击主要集中在9月27日至10月1日。金融安全院将从新韩银行取得的攻击IP通报金融业后,其他银行全面排查访问记录,才陆续发现遭入侵迹象。
攻击者在IP被封锁后不断更换地址继续攻击。尽管IP不断变化,但攻击手法、锁定漏洞以及ARTEX发送的特定数据高度一致,因此可以判断属于同一系列攻击。
此次攻击并非针对网银或手机银行等客户服务,而主要锁定员工及合作伙伴使用的内部系统。据悉,七家金融公司已有约6万8000名客户及员工个人信息外泄,其中还包括部分客户的年收入、个人贷款额度等敏感金融信息。
由于泄露资料可能被用于精准诈骗或非法交易,外界担忧事件进一步衍生电信诈骗、个人信息买卖等。
韩国网络安全企业安博士(AhnLab)安全情报中心分析显示,全球约600个IP存在ARTEX活动迹象。不过,ARTEX属于公开源代码的渗透测试工具,也可用于模拟网络攻击的安全演练和研究,因此不能将所有相关IP都视为黑客基础设施。
ARTEX以大型语言模型(LLM)驱动,可接入DeepSeek、OpenAI和Anthropic等公司的模型,协助寻找漏洞、规划渗透路径及执行任务。其韩语版“artex-ko”星期三(10月7日)也已公开,进一步降低使用门槛。
AI辅助攻击还出现向金融业以外扩散的迹象。韩国安全公司发现,首尔汝矣岛纯福音教会和爱之教会大量资料疑遭窃取,攻击记录中出现“子代理”以及由AI整理的“攻击交接报告”等内容,显示攻击过程可能使用AI辅助。
随着AI网络攻击风险升高,韩国政府也着手整顿分散的应对体系。
副总理兼科学技术信息通信部长裴庆勋说,将由科学技术信息通信部主导网络侵害事故应对及相关手册标准化。安全专家则呼吁设立专门网络安全机构,统一指挥应对并长期积累专业能力。


